Checklist keamanan siber dari pemutus sirkuit pintar harus mencakup seluruh sistem yang terhubung: antarmuka pemutus, gateway, jaringan lokal, aplikasi, layanan jarak jauh, dan orang-orang yang dapat mengubah pengaturan atau mengoperasikan peralatan. Mulailah dengan inventaris aset, batasi akses, pisahkan pemantauan dari kontrol, dan verifikasi pemulihan setelah terjadi kegagalan komunikasi atau akun. Kontrol ini harus mendukung keselamatan listrik instalasi dan prosedur operasional. Tidak ada satu pengaturan jaringan saja yang dapat menjamin isolasi yang aman atau izin untuk mengaktifkan kembali rangkaian. Panduan ini menyediakan pertanyaan pengadaan dan penyerahan untuk para pembuat panel dan tim fasilitas; panduan ini tidak menyatakan bahwa model SUTON tertentu memiliki fitur atau sertifikasi keamanan yang belum terkonfirmasi.
Identifikasi aset yang benar-benar terhubung
Catat model perangkat secara tepat, aksesori, firmware, gateway, aplikasi, dan layanan dukungan dalam pengaturan yang diusulkan. Identifikasi komponen mana yang menyimpan konfigurasi, pengukuran, detail akun, dan catatan pemutusan sambungan. Pemutus tanpa antarmuka internet langsung masih dapat terpengaruh melalui gateway yang terhubung. Sebaliknya, produk yang disebut sebagai produk pintar hanya dapat memberikan pengukuran dan tidak memiliki fungsi operasi jarak jauh. Buat inventaris dari konfigurasi yang disediakan, bukan berdasarkan kategori pemasaran produk tersebut.
Catat nama pemilik dan kontak dukungan untuk setiap komponen. Termasuklah identifikasi serial atau aset, lokasi fisik, dan versi dokumentasi yang telah disetujui. Simpan kredensial dalam sistem terenkripsi yang telah disetujui oleh organisasi, bukan dalam jadwal peralatan bersama. Inventarisasi tersebut harus memungkinkan pemelihara di masa depan untuk menentukan apa yang telah terinstal dan siapa yang dapat mengotorisasi perubahan tanpa mengungkapkan kata sandi atau token akses pribadi.
Memisahkan fungsi listrik dari izin digital
Tentukan apa yang dapat dilakukan setiap koneksi. Membaca nilai tegangan, mengonfirmasi alarm, mengubah pengaturan proteksi, dan menutup pemutus sirkuit memiliki konsekuensi yang berbeda. Jangan memberikan semua empat izin kepada setiap orang yang membutuhkan dasbor informasi. Jika memungkinkan, minta peran akses terpisah dan tentukan pembatasan kompensasi yang sesuai agar perangkat tidak dapat memberikan pemisahan yang diinginkan. Catat setiap keterbatasan yang belum terselesaikan sebelum penerimaan.
Proteksi lokal dan pengawasan jarak jauh juga memerlukan review yang berbeda. Mintalah kepada penyedia layanan untuk menjelaskan perilaku ketika komunikasi, daya gateway, atau layanan cloud tidak tersedia. Jangan menganggap bahwa pemadaman jaringan akan mematikan proteksi atau bahwa setiap fungsi proteksi tetap independen dari layanan eksternal. Pastikan untuk mengonfirmasi arsitektur yang tepat. panduan pemutus sirkuit pintar menyediakan konteks produk untuk mendefinisikan tanggung jawab tersebut.
Hapus jalur akses yang tidak perlu
Catat layanan dan koneksi yang diperlukan untuk operasi normal, commissioning, dan dukungan. Tutup atau nyahaktifkan jalur yang tidak digunakan melalui konfigurasi yang disetujui. Jangan memaparkan antarmuka manajemen ke internet umum hanya untuk membuat demonstrasi agar lebih praktis. Jika dukungan jarak jauh sangat diperlukan, gunakan pengaturan akses yang dikendalikan oleh organisasi dan catat tujuan, pengguna, durasi, dan tujuan dukungan tersebut. Periksa gateway dan komputer dukungan serta perangkat itu sendiri.
Panduan CISA tentang mengamankan perangkat lunak akses jarak jauh menjelaskan mengapa alat dukungan jarak jauh yang sah juga membutuhkan kontrol keamanan. Untuk proyek pemutusan koneksi, mintalah tim jaringan yang bertanggung jawab untuk mendokumentasikan rute yang dipilih dan pembatasannya. Satu alamat pribadi saja tidak menunjukkan bahwa setiap jalur upstream dikendalikan atau bahwa layanan dukungan eksternal telah ditinjau secara memadai.
Buat kepemilikan akun sebelum penyerahan
Pemilik bangunan harus mengetahui akun mana yang masih aktif dan cara mencabutkannya. Hindari pemasangan permanen yang bergantung pada akun pribadi yang tidak terdaftar milik kontraktor yang akan pergi. Jika memungkinkan, ubah kredensial default, gunakan identitas unik jika tersedia, dan lindungi akses istimewa melalui pengaturan otentikasi yang disetujui. Pastikan fungsi mana yang mendukung otentikasi yang lebih kuat dan di mana gateway akses eksternal harus memberlakukannya.
Catat cara akun dibuat, ditinjau ulang, dan dihapus. Akses commissioning sementara harus memiliki titik akhir yang disepakati. Jika aplikasi menggunakan penyedia layanan cloud, identifikasi pemiliknya dan prosedur transfer atau pemulihan administrasi. Pernyataan bahwa kata sandi tersedia atas permintaan bukanlah pengganti proses kepemilikan dan pemulihan yang dapat digunakan oleh tim fasilitas.
Lindungi perintah dan perubahan konfigurasi
Pertahankan perbedaan antara pengguna yang meminta suatu operasi dan komponen yang menjalankannya. Akun BMS mungkin tidak memiliki tombol tutup, sementara gateway-nya masih memungkinkan penulisan tanpa batasan dari koneksi lain. Periksa kembali semua jalur penulisan yang terdokumentasikan dan hapus kemampuan perintah yang tidak perlu. Kontrol yang diperlukan harus mempertahankan izin lokal yang telah disetujui, dengan pembatasan dan umpan balik, terlepas dari seberapa mudahnya aplikasi membuat permintaan tersebut.
Itu Panduan perjalanan jarak jauh dan pembukaan kembali menjelaskan mengapa penerimaan perintah dan status fisik merupakan bukti yang berbeda. Pemeriksaan keamanan harus memastikan bahwa permintaan yang ditunda atau diulang tidak memotong izin operasi setelah proses koneksi kembali. Jangan menguji hal ini dengan memberikan perintah yang tidak terkontrol pada proses yang sedang berjalan. Pertimbangkan pengaturan penerimaan yang terkontrol bersama tim peralatan dan operasional.
Periksa batas jaringan
Perangkat listrik yang terhubung harus berada dalam pengaturan jaringan yang sesuai dengan fungsinya. Dokumentasikan jalur komunikasi yang diizinkan dan sistem mana yang memberlakukan aturan tersebut. Label subnet atau VLAN terpisah bukanlah bukti yang memadai; perlu dilakukan tinjauan terhadap lalu lintas yang sebenarnya diizinkan dan akses administratif. Laptop teknik bersama, akses nirkabel, dan jalur pemeliharaan jarak jauh dapat menimbulkan jalur yang tidak tercakup dalam skema jaringan simplifikasi tersebut.
NIST SP 800-82 Revision 3 Memberikan panduan untuk mengamankan teknologi operasional sambil mempertimbangkan kebutuhan operasionalnya. Gunakan panduan ini bersama dengan para spesialis yang bertanggung jawab untuk memilih kontrol proyek. Daftar periksa di bawah ini menerjemahkan review tersebut menjadi bukti pengadaan dan kepemilikan; ini bukan penilaian independen mengenai kepatuhan atau pernyataan mengenai tingkat keamanan dari pemutus yang digambarkan tersebut.
| Area ulasan | Bukti untuk dipertahankan | Tim yang bertanggung jawab |
|---|---|---|
| Inventaris aset | Model, aksesori, firmware, dan pemilik dukungan | Pemasok peralatan dan fasilitas |
| Akses jaringan | Rute yang diperlukan, layanan, dan titik masuk jarak jauh | Manajer jaringan |
| Akun | Pemilik, izin, dan prosedur penariklanan | Pemilik sistem |
| Perintah | Approved writes, local inhibits dan feedback | Operasi listrik dan integrator |
| Pembaruan | Proses, versi, dan rencana pemulihan yang didukung | Pemasok dan pemelihara |
| Pemulihan | Backup yang dapat digunakan dan hasil restorasi yang terkendali | Fasilitas dan administrator sistem |
Setiap kontrol memerlukan pemilik bernama dan hasil yang terdokumentasi. Entri kosong seharusnya tetap menjadi item penerimaan yang terbuka. Jika fitur yang diminta tidak tersedia, catat saja keterbatasan yang sebenarnya dan alternatif yang disetujui, alih-alih mengubah frasa untuk menyiratkan kepatuhan. Misalnya, gateway akses yang dikelola dapat mengontrol sesi remote, tetapi tidak mengubah protokol bidang yang tidak autentikasi menjadi kemampuan perangkat yang berbeda.
Memverifikasi kualitas data dan catatan peristiwa
Koneksi dapat tersedia secara teknis saat melaporkan informasi yang menyesatkan. Tanyakan bagaimana sistem menunjukkan pengukuran yang sudah lama tidak terbarui, keadaan tidak tersedia, dan transaksi yang gagal. Nilai terakhir yang diketahui seharusnya tidak terlihat seperti pembacaan yang baru. Jika timestamp peristiwa diberikan oleh gateway bukan oleh perangkat, catat perbedaan tersebut agar penyelidikan insiden tidak mengira waktu pengambilan data sebagai urutan operasi yang sebenarnya.
Tentukan catatan yang diperlukan untuk perubahan hak istimewa dan permintaan operasional: identitas, aset yang terkena dampak, waktu permintaan, hasil, dan konfirmasi yang tersedia. Lindungi akses ke catatan tersebut dan tentukan retensi sesuai kebijakan situs. Hindari pengumpulan kredensial atau informasi pribadi yang tidak perlu dalam log biasa. Gunakan Panduan integrasi BMS Untuk menyelaraskan kualitas data, alarm, dan kepemilikan antara kontraktor sistem listrik dan sistem bangunan.
Setujui proses pembaruan yang didukung
Mintalah kebijakan dukungan firmware dari pemasok, petunjuk pembaruan, kontak untuk melaporkan kerentanan, dan informasi akhir dukungan untuk setiap komponen yang relevan. Klaim bahwa pembaruan tersedia tidak lengkap tanpa mengetahui siapa yang memperolehnya, memverifikasi sumbernya, dan menyetujui instalasinya. Periksa apakah perubahan tersebut mempengaruhi point map, akses role, pengaturan, komunikasi, atau mekanisme operasionalnya. Jaga catatan versi yang dapat dibandingkan dengan konfigurasi yang diterima.
Perubahan jadwal melalui proses operasional organisasi. Jangan secara otomatis menginstal firmware yang belum ditinjau selama produksi hanya karena aplikasi menawarkan tombol update. Pertama, buat cadangan yang diperlukan, tetapkan batas pemadaman, lakukan pemeriksaan penerimaan, dan buat rencana pemulihan. Demikian pula, jangan menganggap versi lama dapat diterima tanpa batas; pantau saran dari pemasok dan minta tim yang bertanggung jawab menilai risiko yang relevan serta solusi yang dapat diterapkan.
Pemulihan tes tanpa mengubah dasar keamanannya
Siapkan cadangan dari pemetaan gateway yang telah disetujui, konfigurasi aplikasi, dan pengaturan lainnya yang didukung. Identifikasi kebutuhan perangkat pengganti dan apakah cadangan tersebut berisi informasi sensitif. Simpan salinannya dengan aman dan uji pemulihan menggunakan pengaturan yang sesuai. File cadangan yang ada di laptop tidak menjamin bahwa tim fasilitas dapat memulihkan layanan setelah laptop atau akun kontraktor menjadi tidak tersedia.
Selama proses penerimaan, verifikasi respons yang direncanakan terhadap koneksi jaringan yang hilang, akun remote yang telah kedaluwarsa, gateway yang tidak tersedia, dan restart. Pastikan kualitas data dan alarm tetap dapat dimengerti dan izin kontrol tidak diperluas secara diam-diam. Periksa setiap operasi yang sedang menunggu sebelum melakukan koneksi ulang. Prosedur pemulihan harus mengembalikan konfigurasi yang telah disetujui; tidak boleh memperkenalkan penutupan otomatis atau menghapus penghambat lokal yang ada hanya untuk memulihkan dashboard.
Simpan remote control terpisah dari isolasi perawatan
Kontrol cybersecurity melindungi akses dan integritas, sedangkan pekerjaan listrik memerlukan proses isolasi dan verifikasi tersendiri. Menonaktifkan akun atau mencabut kabel jaringan tidak menjamin bahwa peralatan tersebut aman secara listrik. Aplikasi yang menampilkan status OFF mungkin sudah ketinggalan zaman atau mungkin mewakili keadaan yang diinginkan. Persyaratan praktik kerja listrik OSHA ilustrasikan perbedaan dalam lingkup tempat kerja mereka di AS; situs lain harus mengikuti persyaratan yang berlaku untuk mereka.
Proyek ini harus mencatat cara mencegah operasi dari jarak jauh selama isolasi pemeliharaan yang diizinkan. Hal ini merupakan masalah desain listrik dan operasional yang harus mencakup peralatan yang sebenarnya dan jalur pasokan yang mungkin tersedia. Teruslah menyiapkan prosedur yang telah disetujui meskipun terjadi pemadaman jaringan atau aplikasi. Penerimaan keamanan siber tidak boleh mengharuskan Anda mematahkan interlock protektif atau memaparkan personil kepada bagian-bagian yang masih hidup.
Periksa bukti SUTON yang sebenarnya
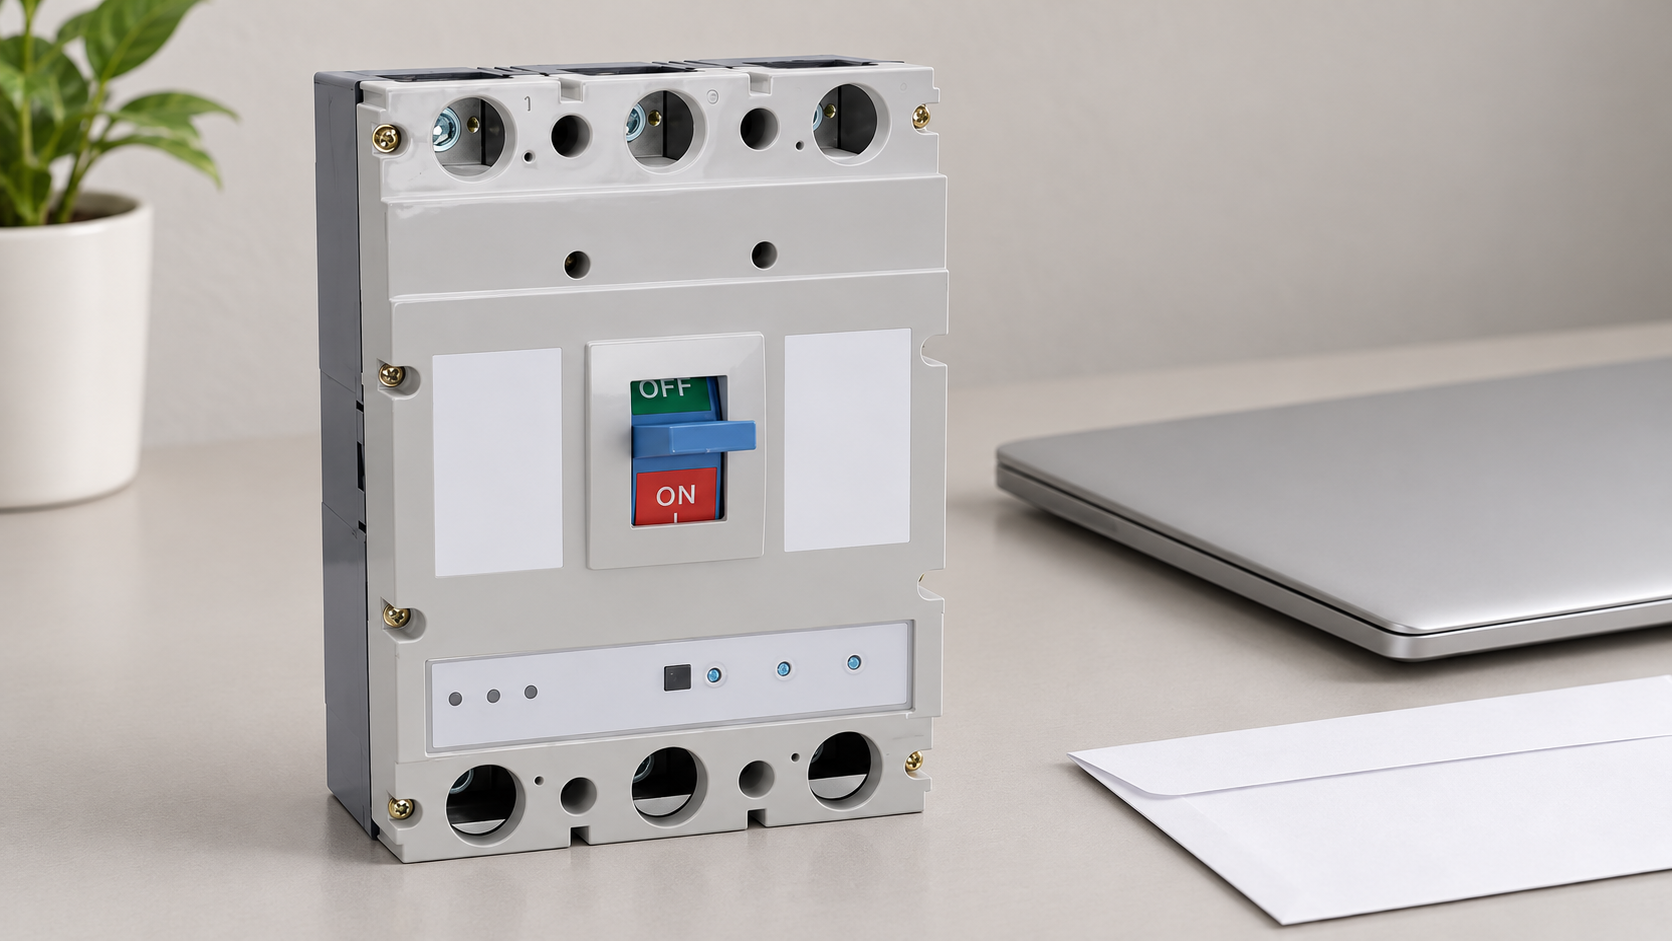
Itu SUTON ETM3E pemutus arus cerdas berkaitan dengan diskusi pengukuran yang terkait. Nama eksterior dan keluarga produk tersebut tidak secara independen mengkonfirmasi komunikasi terenkripsi, tulisan yang telah diverifikasi, firmware yang telah ditandatangani, program kerentanan, layanan cloud, atau sertifikasi cybersecurity. Mohon kirimkan jawaban tertulis untuk kombinasi model, aksesori, dan firmware yang tepat sebelum menambahkan fitur tersebut ke dalam kontrak atau presentasi kepada pelanggan.
Sampaikan fungsi pemantauan dan kontrol yang dimaksudkan, pengaturan jaringan, dan kebijakan akses bersama dengan pertanyaan tersebut. Mintalah kepada pemasok untuk membedakan fitur perangkat dengan fungsi yang disediakan oleh gateway atau platform terpisah. Termasuklah pertanyaan mengenai periode dukungan dan dokumentasi yang diperlukan untuk penggantian. Batas tanggung jawab yang jelas memungkinkan pembeli untuk menilai keseluruhan sistem tanpa harus mengaitkan kemampuan gateway dengan casing pemutus.
Tutup daftar periksa dengan bukti dan kepemilikan
Pada saat penyerahan, simpan daftar aset yang disetujui, akses terhadap peran, diagram koneksi, konfigurasi yang didukung, hasil penerimaan, dan keterbatasan yang masih ada. Dapatkan konfirmasi bahwa akun sementara dan rute commissioning telah dihapus atau secara formal dipertahankan. Namakan orang yang bertanggung jawab untuk meninjau akses dan rekomendasi pemasok. Daftar pemeriksaan keamanan akan kehilangan nilainya jika setiap hal ditandai sebagai sudah selesai tetapi tidak ada yang memiliki firmware atau perubahan personel berikutnya.
Ulangi pemeriksaan setelah penggantian gateway, pembaruan firmware, layanan remote baru, atau transfer kepemilikan bangunan. Fokuskan pemeriksaan pada perubahan yang sebenarnya dan izin atau jalur data yang terpengaruh. Instalasi yang telah diterima sebelumnya dapat menjadi bukti yang berguna, tetapi tidak secara otomatis mencakup komponen atau pengaturan dukungan yang berbeda. Tujuan utamanya adalah agar koneksi tersebut dapat dipelihara dengan tetap jelas mengenai fungsinya dan batasan-batasan yang berlaku sepanjang masa beroperasinya.
Pertanyaan yang sering diajukan
Apakah pemutus sirkuit pintar secara otomatis mencakup perlindungan cybersecurity?
Tidak. Tentukan fungsi perangkat yang tepat dan akses gateway, jaringan, dan aplikasinya. Mohon bukti otentikasi, enkripsi, pembaruan, dan dukungan yang diklaim, alih-alih menyimpulkannya dari label produk pintar.
Apakah koneksi BMS yang hanya dapat dibaca masih memerlukan pemeriksaan keamanan?
Ya. Keterampilan, konfigurasi gateway, layanan yang diungkapkan, kualitas data, dan akses dukungan masih penting. Pastikan bahwa pengaturan lengkap tersebut benar-benar mencegah penulisan yang tidak diinginkan, bukan hanya menyembunyikan tombol kontrol di satu layar saja.
Apakah mematikan koneksi internet sudah cukup untuk melakukan perawatan listrik secara aman?
Tidak. Pemutusan jaringan tidak akan menyebabkan isolasi listrik atau tidak adanya tegangan. Pemeliharaan memerlukan prosedur isolasi dan verifikasi yang disetujui oleh pihak situs, termasuk pencegahan pengaktifan kembali secara tidak terduga bila diperlukan.
Video edukasi
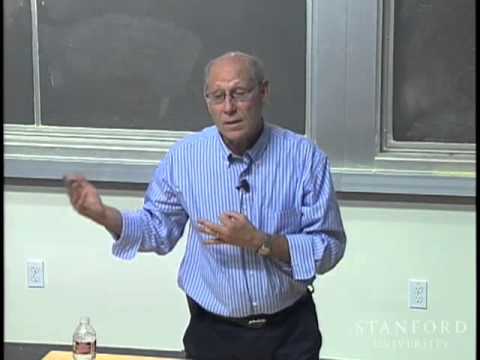
Keamanan Siber Sistem Kontrol Industri oleh Stanford. Kuliah Stanford ini memberikan latar belakang sejarah mengenai dampak fisik dari insiden cyber pada sistem kontrol industri. Ini bukan panduan konfigurasi terkini; gunakan tinjauan proyek terkini dan panduan resmi terkait untuk implementasinya.